IT-Notfallordner
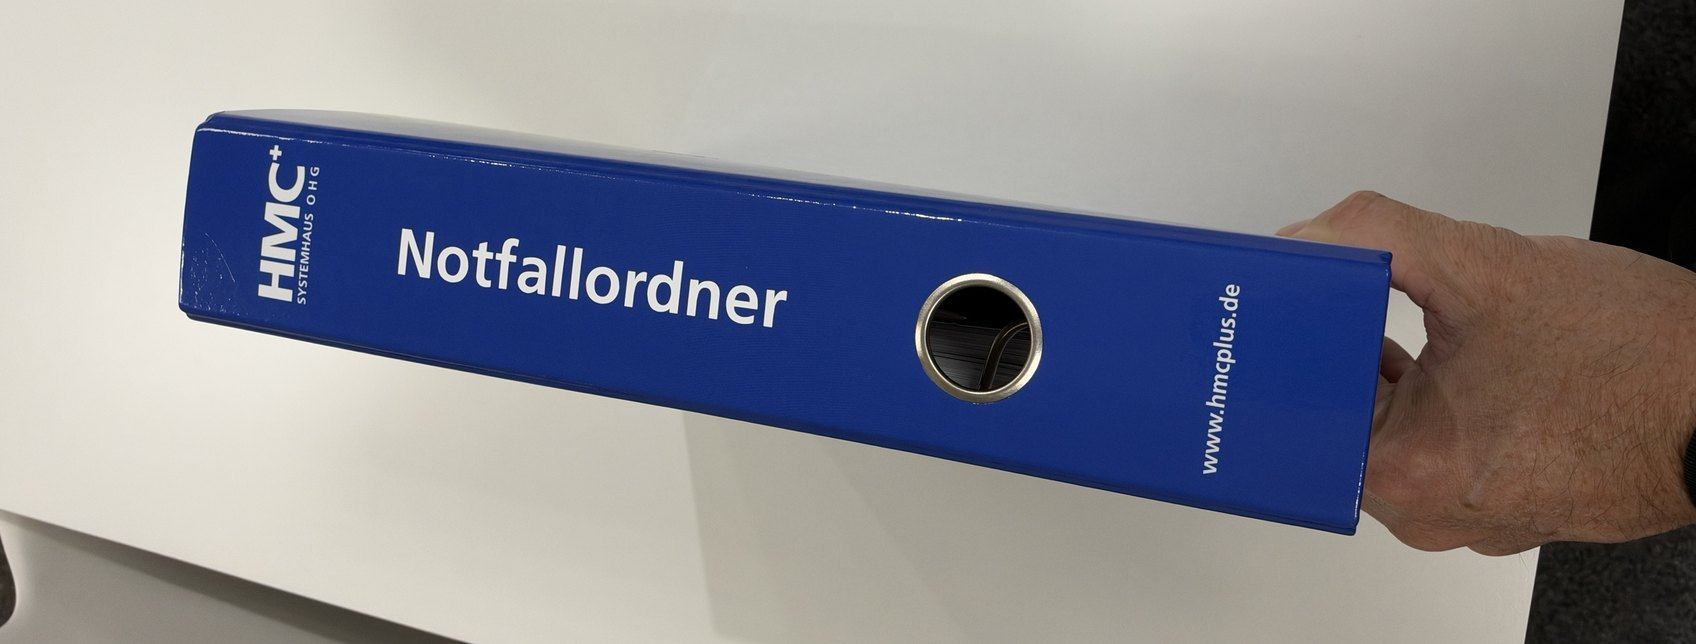
Unser IT-Notfallordner: alle Abläufe für den Ernstfall griffbereit, auch wenn die IT steht.
Ein IT-Notfall kündigt sich selten an. Ein Server fällt aus, Schadsoftware verschlüsselt Daten oder ein Cloud-Dienst ist plötzlich nicht erreichbar, wie zuletzt bei der weltweiten Störung von Microsoft 365. Dann zählt, dass jeder weiß, was zu tun ist. Unser IT-Notfallordner bündelt Zuständigkeiten, Abläufe und Kontakte für den Ernstfall in neun Registern. Er liegt auf Papier vor, damit er auch dann griffbereit ist, wenn Server, Netzwerk oder Strom ausfallen. Aufgebaut ist er nach dem BSI-Standard 200-4 und ISO/IEC 27001, sodass er sich auch als Grundlage für ein späteres Informationssicherheits-Managementsystem (ISMS) eignet.
Was ist ein IT-Notfallordner?
Ein IT-Notfallordner ist die gedruckte, fest gegliederte Sammlung aller Informationen, die ein Unternehmen zur Bewältigung eines IT-Notfalls braucht: wer entscheidet, wer informiert wird, welche Systeme zuerst wieder laufen müssen und wie der Betrieb bis dahin weitergeht. Er ist das praktische Werkzeug des Business Continuity Managements (BCM) und entspricht dem Notfallhandbuch im Sinne des BSI-Standards 200-4.
Warum ein Notfallordner auf Papier?
Ein Notfallplan, der als Datei auf dem Server liegt, ist genau dann nicht erreichbar, wenn er gebraucht wird. Deshalb setzen wir bewusst auf einen physischen Ordner:
- Erreichbar ohne IT: Kontakte, Entscheidungswege und Checklisten stehen auch bei einem Server-, Netzwerk- oder Stromausfall zur Verfügung.
- Klare Struktur statt Suche: Neun Register mit festen Inhalten führen im Ernstfall schnell zur richtigen Stelle.
- Nachweisbar: Freigabe, Versionierung, Verteilerliste und Review-Zyklen dokumentieren, dass die Notfallvorsorge gepflegt wird.
Die neun Register des IT-Notfallordners
- Grundlagen und Dokumentensteuerung: Geltungsbereich, Zielsetzung, Rollen und Verantwortlichkeiten, Freigabe und Versionierung, Verteilerliste, Pflegeprozess und Review-Zyklen
- Notfallorganisation und Krisenmanagement: Notfallteam bzw. Krisenstab, Zuständigkeiten, Vertretungsregelungen, Entscheidungsbefugnisse und Eskalationsstufen
- Alarmierung und Lagebewertung: Alarmierungsplan, Meldewege, Ersteinschätzung, Einordnung als Störung, Notfall oder Krise und Kriterien für die Eskalation
- Risiken und kritische Geschäftsprozesse: kritische Prozesse, Systeme und Ressourcen, Abhängigkeiten von IT, Personal und Dienstleistern, Schadensszenarien und Anforderungen an den Wiederanlauf
- IT-Struktur und Systeme: Netzwerk-, System- und Serverübersicht, Cloud-Dienste, Standorte, Dienstleister und Provider sowie die Zugriffs- und Administrationsstruktur
- Notfallszenarien und Sofortmaßnahmen: Cyberangriff, System-, Netzwerk-, Internet- und Stromausfall, Ausfall von Dienstleistern, Ausfall von Schlüsselpersonen und allgemeine Verhaltensregeln
- Wiederanlauf und Notbetrieb: Übergangsbetrieb, Ersatzverfahren, Wiederherstellung von Daten und eine priorisierte Reihenfolge für den Wiederanlauf
- Kommunikation und Meldepflichten: interne Kommunikation, Information von Kunden, Partnern und Dienstleistern, Behördenkontakte, Versicherungen und Meldepflichten
- Tests und Verbesserungen: Übungskonzept, Notfallübungen, Wiederanlauftests, Dokumentation von Ereignissen, Lessons Learned und Maßnahmenverfolgung
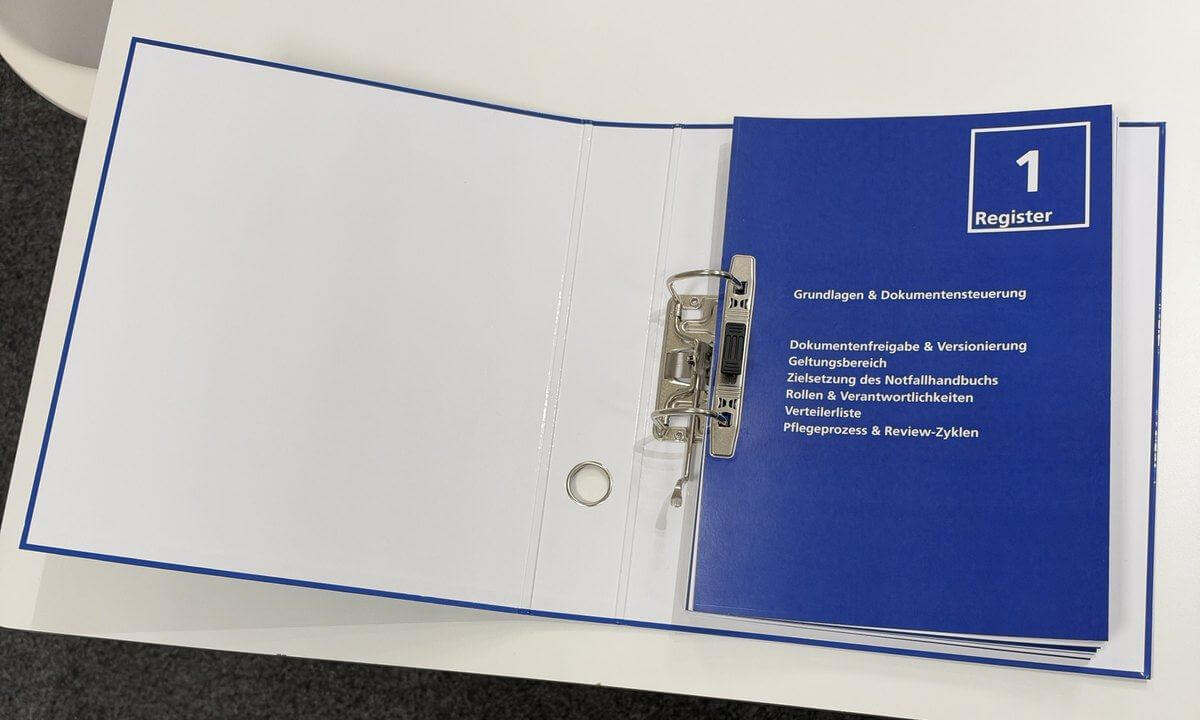
Jedes Register beginnt mit einem Deckblatt, das die enthaltenen Themen nennt.
So unterstützen wir Sie beim IT-Notfallordner
1. Basisversion oder offene Version
Den Notfallordner gibt es in zwei Ausprägungen mit derselben Struktur aus neun Registern. Die Basisversion ist auf kleinere Unternehmen zugeschnitten und konzentriert sich auf das Wesentliche. Die offene Version eignet sich für Unternehmen jeder Größe und geht in den einzelnen Registern deutlich tiefer. Welche Version passt, klären wir im Erstgespräch.
2. Gemeinsam erarbeiten
Ein leerer Ordner hilft im Notfall nicht. Die Inhalte entstehen gemeinsam mit Ihnen, häufig über mehrere Monate in überschaubaren Terminen. Dabei erfassen wir kritische Geschäftsprozesse, Abhängigkeiten, Zuständigkeiten und Kontakte. Viele technische Angaben bringen wir als Ihr IT-Dienstleister bereits mit, etwa zu Netzwerk, Servern, Cloud-Diensten und Providern aus unserer laufenden Betreuung und Überwachung.
3. Üben und aktuell halten
Ein Notfallplan bewährt sich erst in der Übung. Wir spielen typische Szenarien mit Ihnen durch, dokumentieren die Beobachtungen, legen Maßnahmen mit Verantwortlichen und Terminen fest und aktualisieren die Unterlagen. Eine Übung, die eine Lücke findet, hat ihren Zweck erfüllt.
Entwickelt von zertifizierten Fachleuten
Der IT-Notfallordner der HMC Systemhaus OHG mit den Personenzertifizierungen bei TÜV Nord auf dem Cover.
Verantwortet wird der Notfallordner von Markus Macherauch, Geschäftsführer der HMC Systemhaus OHG. Er ist bei TÜV Nord als Information Security Officer, als IT-Grundschutz-Experte ISO 27001 und als Datenschutzbeauftragter personenzertifiziert und bringt rund 15 Jahre Erfahrung im Datenschutz mit. In die Inhalte fließen außerdem die Erfahrungen unseres Teams aus der täglichen Betreuung mittelständischer IT-Umgebungen ein.
Für welche Unternehmen eignet sich der Notfallordner?
Der IT-Notfallordner richtet sich an gewerbliche und produzierende Unternehmen: vom kleineren Betrieb mit der Basisversion bis zum größeren Unternehmen mit der offenen Version. Besonders sinnvoll ist er, wenn
- Ihr Unternehmen unter NIS-2 fällt: § 30 BSIG verlangt unter anderem Maßnahmen zur Aufrechterhaltung des Betriebs, zum Backup-Management, zur Wiederherstellung nach einem Notfall und zum Krisenmanagement. Mehr dazu in unserem Glossar zur NIS-2-Richtlinie.
- Sie ein ISMS nach ISO/IEC 27001 oder TISAX planen: Der Ordner deckt die Anforderungen an Notfallvorsorge und Vorfallbehandlung ab und lässt sich direkt einbinden.
- Kunden, Versicherer oder Prüfer nach einem Notfallkonzept fragen: Mit dem Ordner können Sie Ihre Vorsorge belegen.
- Wissen an wenigen Personen hängt: Vertretungsregelungen und dokumentierte Abläufe machen Sie unabhängiger von Schlüsselpersonen.
Normen und Anforderungen, auf denen der Ordner aufbaut
- BSI-Standard 200-4: Business Continuity Management, insbesondere Notfallorganisation, Alarmierung, Wiederanlauf, Krisenkommunikation und Übungen
- ISO/IEC 27001:2022: Maßnahmen A.5.24 bis A.5.30 zur Behandlung von Sicherheitsvorfällen, zur Informationssicherheit bei Störungen und zur IKT-Bereitschaft für Business Continuity
- NIS-2 bzw. BSIG: Risikomanagementmaßnahmen nach § 30 und Meldepflichten nach § 32
- DSGVO: Sicherheit der Verarbeitung nach Art. 32 sowie Meldung und Benachrichtigung bei Datenpannen nach Art. 33 und 34
Unser Praxistipp: Was tun, wenn keine E-Mails mehr ankommen?
Die Microsoft-365-Störung im November 2026 eignet sich gut als Übungsszenario für den eigenen Betrieb. Spielen Sie anhand des Notfallordners durch, wie Sie reagiert hätten:
- Lage bewerten (Register 3): Liegt die Ursache bei uns oder beim Anbieter? Handelt es sich um eine Störung oder schon um einen Notfall?
- Abhängigkeiten kennen (Register 4 und 5): Welche Prozesse hängen am E-Mail-Dienst, etwa Bestellungen, Freigaben oder Anmeldecodes?
- Sofortmaßnahmen und Ersatzwege nutzen (Register 6 und 7): Wer wird telefonisch informiert, welche Ausweichadresse gilt, was wartet bis zur Wiederherstellung?
- Kommunizieren (Register 8): Wer informiert Kunden und Partner, und mit welcher Vorlage?
- Nachbereiten (Register 9): Was hat funktioniert, wo gab es Lücken, was wird angepasst?
Wer diese Fragen nach einer echten Störung beantwortet, verbessert seine Notfallvorsorge mit wenig Aufwand.
So läuft die Einführung mit HMC ab
- Erstgespräch: Wir klären Ziele, Anforderungen (etwa durch NIS-2, ISO 27001 oder Kunden) und welche Version passt. Danach erhalten Sie ein Angebot.
- Bestandsaufnahme: Wir erfassen gemeinsam kritische Prozesse, Systeme, Abhängigkeiten und Ansprechpartner.
- Erarbeitung der Register: In mehreren Terminen, oft über einige Monate, erarbeiten wir die Inhalte gemeinsam und stimmen sie mit Ihnen ab.
- Übergabe und Einweisung: Die Verantwortlichen lernen den Ordner kennen und wissen, wo er steht.
- Übung und Pflege: Wir empfehlen, den Ordner mindestens einmal im Jahr zu prüfen und zu üben, außerdem nach jeder größeren Änderung.
Notfallvorsorge verständlich erklärt: unser Glossar
Notfallmanagement
- Business Continuity Management (BCM)
- RTO und RPO: Ausfallzeit und Datenverlust richtig festlegen
- NIS-2-Richtlinie
Datensicherung und Wiederherstellung
Angriffe und Schutz
Passend dazu: unsere Leistungen zur Datensicherung, zur Netzwerkdokumentation und unser HMC Sicherheitscheck.
Häufige Fragen zum IT-Notfallordner
Reicht nicht ein digitaler Notfallplan?
Als Arbeitskopie ja, als einzige Fassung nein. Im Notfall sind Server, Netzwerk oder Strom oft nicht verfügbar. Der gedruckte Ordner stellt sicher, dass Kontakte und Abläufe trotzdem greifbar sind.
Gehören Passwörter in den Notfallordner?
Nein, nicht im Klartext. Der Ordner beschreibt die Zugriffs- und Administrationsstruktur und verweist auf den sicheren Ablageort der Zugangsdaten.
Wie oft muss der Notfallordner aktualisiert werden?
Immer dann, wenn sich Systeme, Dienstleister, Ansprechpartner oder Abläufe ändern, und zusätzlich in festen Review-Zyklen. Wir empfehlen mindestens eine jährliche Prüfung mit Übung.
Brauchen wir den Notfallordner auch ohne NIS-2-Pflicht?
Ja. Ein Ausfall trifft jedes Unternehmen, unabhängig von gesetzlichen Pflichten. Der Ordner hilft, den Betrieb aufrechtzuerhalten, Schäden zu begrenzen und Kunden verlässlich zu informieren.
Wie viel Aufwand entsteht für uns?
Das hängt von Größe und Komplexität Ihres Unternehmens ab. Die Erarbeitung erstreckt sich häufig über mehrere Monate, verteilt auf überschaubare Termine. Da wir viele technische Angaben aus unserer Betreuung mitbringen, konzentriert sich Ihr Aufwand vor allem auf Prozesse, Zuständigkeiten und Entscheidungen.
Was kostet der IT-Notfallordner?
Einen Pauschalpreis gibt es nicht. Der Preis richtet sich nach der Version und dem Umfang und wird nach einem Erstgespräch festgelegt, zum Beispiel für das erste Jahr.
Quellen und Grundlagen
Im IT-Notfall handlungsfähig bleiben?
Mit unserem IT-Notfallordner wissen Ihre Verantwortlichen im Ernstfall, was zu tun ist, auch wenn die IT steht.
- Strukturierte Vorlage mit neun Registern nach BSI-Standard 200-4 und ISO/IEC 27001
- Basisversion oder offene Version, gemeinsam mit Ihnen erarbeitet
- Notfallübungen und regelmäßige Aktualisierung
Sprechen Sie uns an – wir beraten Sie gern.
Telefon 02941 / 9787-0 · E-Mail info@hmcplus.de