RTO und RPO – Ausfallzeit und Datenverlust richtig festlegen
Was sind RTO und RPO?
RTO und RPO sind zwei Kennzahlen, mit denen Unternehmen festlegen, wie belastbar ihre IT im Notfall sein muss. Die Recovery Time Objective (RTO) gibt an, wie lange ein System oder Prozess nach einem Ausfall höchstens stillstehen darf. Der Recovery Point Objective (RPO) gibt an, wie viele Daten dabei höchstens verloren gehen dürfen, gemessen als Zeitspanne vor dem Ausfall. Aus beiden Werten ergibt sich, wie oft gesichert und wie schnell wiederhergestellt werden muss.
Ein Beispiel: Ein RPO von vier Stunden bedeutet, dass nach einem Ausfall höchstens die Arbeit der letzten vier Stunden fehlen darf. Eine RTO von acht Stunden bedeutet, dass das System spätestens acht Stunden nach dem Ausfall wieder nutzbar sein muss.
Was ist der Unterschied zwischen RTO und RPO?
Beide Werte blicken vom Zeitpunkt des Ausfalls in unterschiedliche Richtungen:
1. RPO: der Blick zurück
Der RPO fragt: Bis zu welchem Zeitpunkt vor dem Ausfall müssen die Daten wiederhergestellt werden können? Er bestimmt den Sicherungstakt. Wer nur nachts sichert, hat einen RPO von bis zu 24 Stunden. Wer den Datenverlust auf eine Stunde begrenzen will, muss mindestens stündlich sichern oder Daten laufend replizieren.
2. RTO: der Blick nach vorn
Die RTO fragt: Wie schnell muss das System wieder laufen? Sie bestimmt die Wiederherstellungstechnik. Eine Rücksicherung von Band oder aus der Cloud dauert länger als das Starten einer virtuellen Maschine direkt aus dem lokalen Backup-Speicher. Für sehr kurze RTO braucht es Ausweichsysteme, die im Notfall übernehmen.
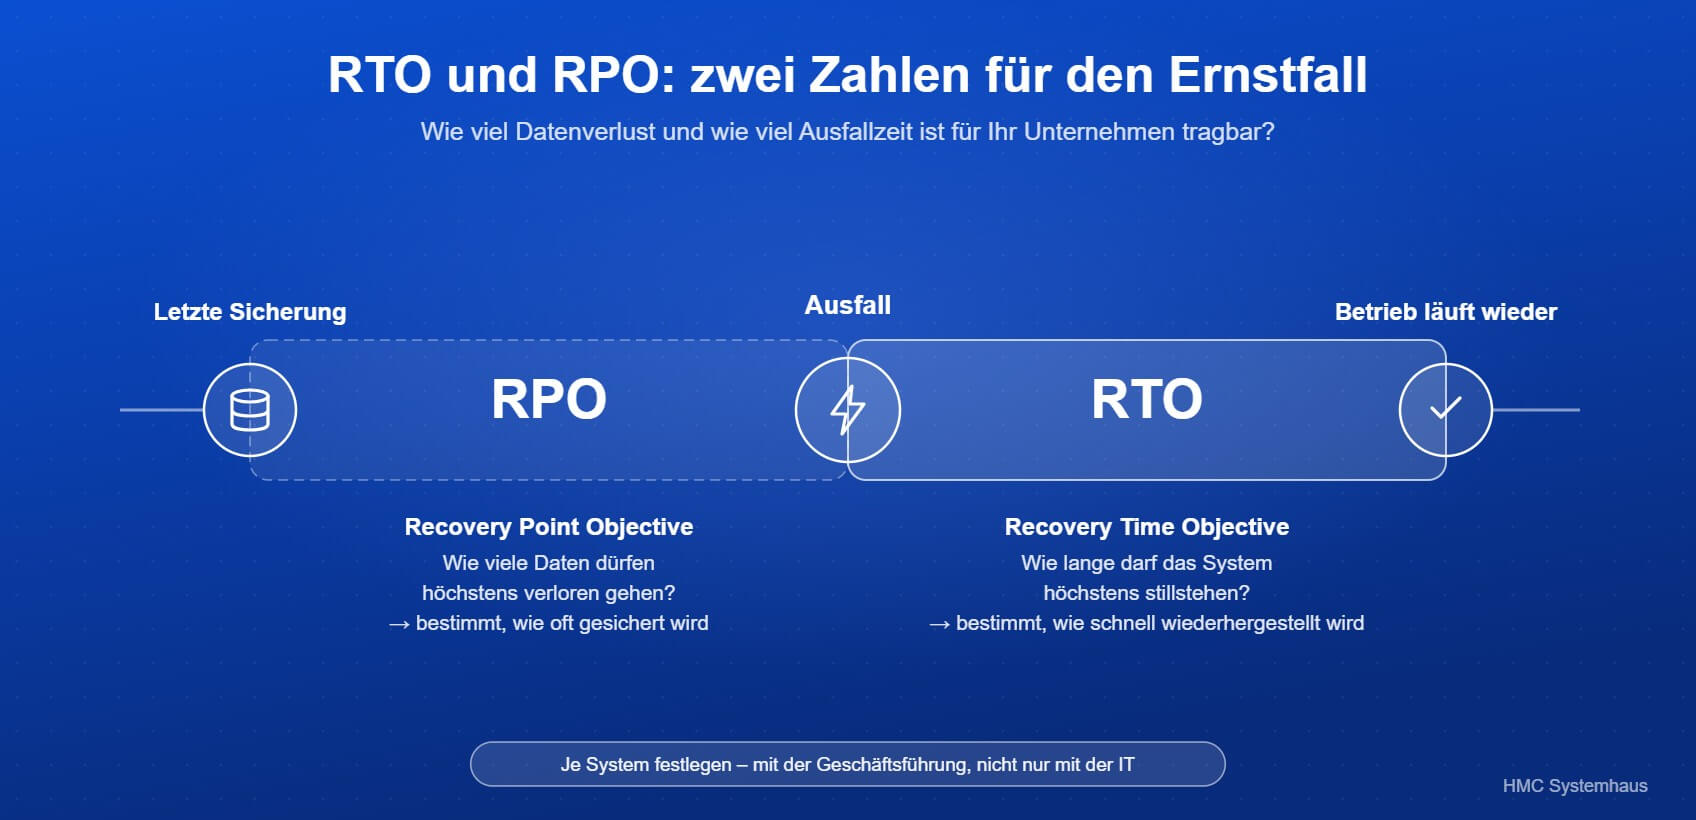
RPO und RTO auf der Zeitachse
Wie legt man RTO und RPO fest?
RTO und RPO sind keine rein technischen Werte, sondern eine unternehmerische Entscheidung. Sie werden in vier Schritten festgelegt:
- Geschäftsprozesse erfassen: Welche Abläufe sind für das Unternehmen kritisch, etwa Auftragsannahme, Produktion, Versand oder Lohnabrechnung?
- Auswirkungen bewerten: Was kostet eine Stunde, ein Tag, eine Woche Ausfall? Welche Vertragsstrafen, Lieferverzögerungen oder rechtlichen Folgen drohen? Diese Bewertung heißt Business Impact Analyse.
- Zielwerte festlegen: Für jeden Prozess und die dahinterliegenden Systeme werden RTO und RPO bestimmt. Das BSI spricht im Standard 200-4 zusätzlich von der maximal tolerierbaren Ausfallzeit (MTA). Die RTO muss kürzer sein als diese Grenze.
- Technik daran ausrichten: Erst jetzt wird entschieden, welche Sicherungs- und Wiederherstellungslösung die Werte erreicht und was sie kosten darf.
Die Ergebnisse gehören in das Datensicherungskonzept, zum Beispiel nach der 3-2-1-Backup-Regel, und in den Notfallplan. Der IT-Grundschutz-Baustein CON.3 des BSI sieht vor, die Anforderungen an Verfügbarkeit und Wiederherstellung für jedes System festzuhalten.
Welche Werte sind typisch?
Feste Vorgaben gibt es nicht. Als grobe Orientierung für mittelständische Unternehmen können folgende Größenordnungen dienen:
- Warenwirtschaft und Auftragsabwicklung: RPO von wenigen Stunden, RTO von unter einem Arbeitstag.
- E-Mail und Zusammenarbeit: RPO von wenigen Stunden, RTO von einigen Stunden, weil die Kommunikation mit Kunden davon abhängt.
- Dateiablage: RPO von einem Tag, RTO von ein bis zwei Arbeitstagen, wenn wichtige Ordner zuerst wiederhergestellt werden.
- Archiv und Altdaten: RPO und RTO von mehreren Tagen sind meist vertretbar.
Diese Werte sind Anhaltspunkte. Entscheidend ist die Bewertung im eigenen Betrieb.
Warum klaffen Ziel und Wirklichkeit oft auseinander?
Viele Unternehmen haben RTO und RPO nie festgelegt. Andere haben Zielwerte, die mit der vorhandenen Technik nicht erreichbar sind. Typische Gründe:
- Die Rücksicherung wurde nie gemessen: Wie lange die Wiederherstellung eines kompletten Servers wirklich dauert, zeigt erst ein Test. Nicht selten dauert sie deutlich länger als angenommen.
- Abhängigkeiten fehlen: Die Warenwirtschaft läuft nicht ohne Datenbank, Domänencontroller und Lizenzserver. Die RTO eines Systems ist nur so gut wie die seiner Abhängigkeiten.
- Ransomware verändert die Rechnung: Nach einem Angriff muss erst geklärt werden, welche Sicherung sauber ist und ob die Systeme frei von Schadsoftware sind. Das verlängert die Wiederherstellung deutlich.
- Personal ist nicht verfügbar: Am Wochenende oder in der Urlaubszeit fehlen genau die Personen, die die Wiederherstellung durchführen könnten.
Deshalb gehört zu jeder Zielvorgabe ein Test, der zeigt, ob sie erreicht wird.
Unser Praxistipp
Stellen Sie Ihrer Geschäftsführung zwei Fragen: Wie viele Stunden Arbeit dürfen wir nach einem Ausfall höchstens nachholen müssen? Und ab wann wird ein Stillstand für uns ernsthaft teuer? Die Antworten sind Ihr RPO und Ihre RTO. Vergleichen Sie sie dann mit Ihrem tatsächlichen Sicherungstakt und der gemessenen Dauer einer Wiederherstellung. Wenn Sie dabei Unterstützung brauchen: Unsere Seite Datensicherung für Unternehmen zeigt, wie wir vorgehen.
Häufige Fragen zu RTO und RPO
Gibt es gesetzliche Vorgaben für RTO und RPO?
Konkrete Werte schreibt kein Gesetz vor. Art. 32 DSGVO verlangt aber die Fähigkeit, die Verfügbarkeit personenbezogener Daten nach einem Zwischenfall rasch wiederherzustellen. Für Unternehmen unter NIS-2 nennt § 30 BSIG Backup-Management und Wiederherstellung nach einem Notfall ausdrücklich.
Ist ein RPO von null möglich?
Annähernd, durch laufende Spiegelung der Daten an einen zweiten Standort. Das ist aufwendig und schützt nicht vor logischen Fehlern oder Verschlüsselung, die sofort mitgespiegelt werden. Gegen Ransomware hilft zusätzlich ein Immutable Backup. Eine Datensicherung mit Versionsständen bleibt deshalb trotzdem nötig.
Wer legt RTO und RPO fest?
Die Geschäftsführung gemeinsam mit den Fachabteilungen. Die IT berät, was technisch möglich ist und was es kostet.
Wie oft sollten die Werte überprüft werden?
Mindestens einmal im Jahr und immer dann, wenn sich Geschäftsprozesse oder die IT grundlegend ändern, etwa bei einem neuen Standort oder einer neuen Warenwirtschaft.
Fazit
RTO und RPO übersetzen die Frage „Wie schlimm wäre ein Ausfall?“ in zwei klare Zahlen. Sie bestimmen, wie oft gesichert und wie schnell wiederhergestellt werden muss, und machen Datensicherung planbar. Wichtig ist, die Werte je System festzulegen, mit der Geschäftsführung abzustimmen und durch Tests zu belegen. Sie sind damit ein zentraler Baustein der Disaster Recovery und des Business Continuity Managements.
Quellen und Rechtsgrundlagen
- BSI – IT-Grundschutz, Baustein CON.3 Datensicherungskonzept und BSI-Standard 200-4 Business Continuity Management
- BSI – Top 10 Ransomware-Maßnahmen (Nr. 8 und Nr. 10: Backups und Notfallplan)
- Verordnung (EU) 2016/679 (DSGVO), Art. 32 (EUR-Lex)
- § 30 BSIG – Risikomanagementmaßnahmen (gesetze-im-internet.de)
Wie lange darf Ihr Betrieb stillstehen?
Wir legen gemeinsam mit Ihnen RTO und RPO für Ihre wichtigsten Systeme fest und richten die Datensicherung danach aus.
- Bewertung Ihrer Geschäftsprozesse und Abhängigkeiten
- Sicherungs- und Wiederherstellungskonzept passend zu Ihren Zielwerten
- Wiederherstellungstests, die zeigen, ob die Ziele erreicht werden
Sprechen Sie uns an – wir beraten Sie gern.
Telefon 02941 / 9787-0 · E-Mail info@hmcplus.de