3-2-1-Backup-Regel – Datensicherung nach dem 3-2-1-1-0-Prinzip
Was ist die 3-2-1-Backup-Regel?
Die 3-2-1-Backup-Regel ist eine bewährte Faustregel für eine ausfallsichere Datensicherung: Halten Sie drei Kopien Ihrer Daten vor, auf zwei unterschiedlichen Speichermedien, davon eine an einem anderen Ort. So führt kein einzelnes Ereignis, ob Hardwaredefekt, Brand oder Cyberangriff, zum vollständigen Datenverlust. Die erweiterte Form 3-2-1-1-0 ergänzt eine Offline- oder unveränderbare Kopie und null Fehler beim Wiederherstellungstest.
Die Regel ist kein Gesetz und keine Norm, sondern ein Prinzip. Gerade deshalb eignet sie sich gut, um das eigene Datensicherungskonzept schnell zu überprüfen: Wer die fünf Ziffern nicht erfüllt, hat eine Lücke.
Wie funktioniert die 3-2-1-Regel?
Jede Ziffer schützt gegen ein anderes Risiko:
1. Drei Kopien Ihrer Daten
Neben den Originaldaten im laufenden Betrieb existieren mindestens zwei Sicherungen. Fällt eine Sicherung aus oder ist beschädigt, bleibt eine weitere.
2. Zwei unterschiedliche Speichermedien
Die Kopien liegen auf verschiedener Technik, zum Beispiel auf einem Backup-Server oder NAS und zusätzlich auf Bandlaufwerken, Wechselfestplatten oder in einem Cloud-Speicher. Zwei Festplatten im selben Gerät zählen nicht als zwei Medien: Ein Fehler in Controller, Firmware oder Software trifft dann beide.
3. Eine Kopie außer Haus
Mindestens eine Sicherung liegt räumlich getrennt, etwa in einem zweiten Brandabschnitt, an einem anderen Standort oder in einem Rechenzentrum. So übersteht sie Brand, Wasserschaden oder Diebstahl am Hauptstandort.
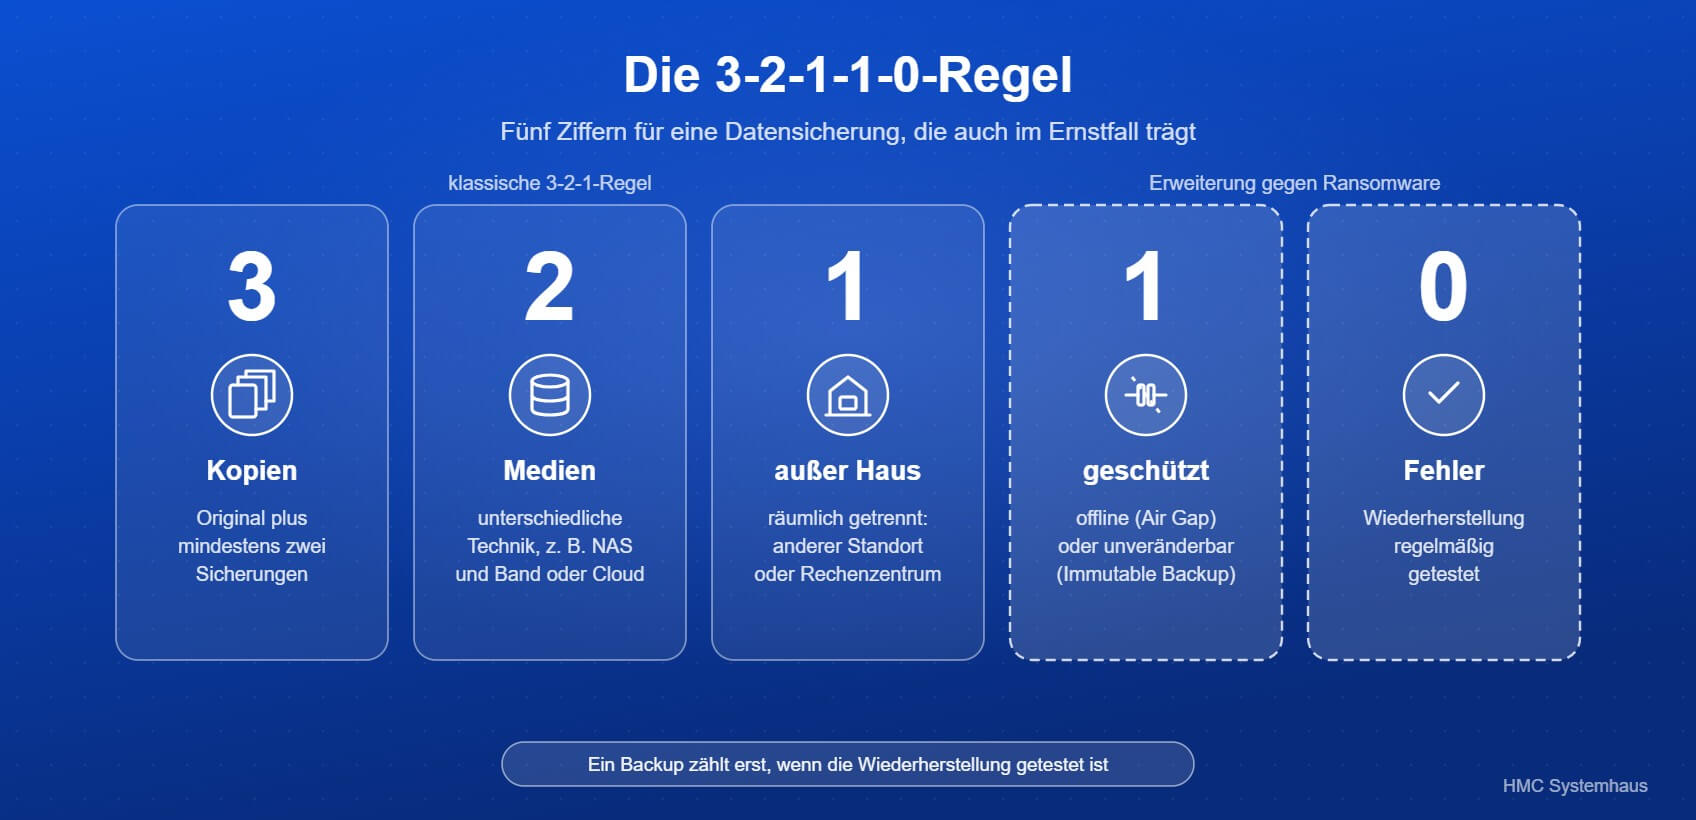
Die 3-2-1-1-0-Regel im Überblick
Was bedeutet 3-2-1-1-0?
Die klassische Regel stammt aus einer Zeit, in der Hardwaredefekte und Unfälle die größten Gefahren für Daten waren. Heute zielen Angreifer mit Ransomware gezielt auf die Datensicherung, bevor sie die Systeme verschlüsseln. Deshalb wurde die Regel um zwei Ziffern erweitert:
- Eine Kopie offline oder unveränderbar: Mindestens eine Sicherung ist nach dem Sichern vom Netzwerk getrennt (Air Gap) oder technisch gegen Löschen und Verändern geschützt (Immutable Backup). Diese Kopie kann eine Schadsoftware mit den Rechten eines Administrators nicht erreichen.
- Null Fehler bei der Wiederherstellung: Sicherungen werden regelmäßig geprüft und testweise zurückgespielt. Erst ein erfolgreicher Wiederherstellungstest zeigt, dass ein Backup im Ernstfall wirklich trägt.
Das BSI nennt das Backup die wichtigste vorbeugende Maßnahme gegen Ransomware und fordert ausdrücklich ein Offline-Backup. Zur Datensicherung gehört laut BSI außerdem immer die geplante und geübte Rücksicherung.
Wie setzen Unternehmen die 3-2-1-Regel praktisch um?
Ein typischer Aufbau im Mittelstand sieht so aus:
- Produktivdaten auf Servern, in Fachanwendungen und in Cloud-Diensten wie Microsoft 365.
- Erste Sicherung auf einem lokalen Backup-System für schnelle Wiederherstellungen einzelner Dateien oder Server.
- Zweite Sicherung außer Haus, zum Beispiel in einem deutschen Rechenzentrum oder auf Medien, die an einem anderen Ort gelagert werden.
- Unveränderbare oder Offline-Kopie, etwa als Bandsicherung im Tresor oder als Speicher mit Löschschutz.
- Überwachung und Tests: Jeder Sicherungslauf wird geprüft, Wiederherstellungen werden nach festem Plan geübt.
Welche Systeme wie oft gesichert werden und wie schnell sie wieder laufen müssen, legt das Datensicherungskonzept fest. Das BSI beschreibt die Anforderungen dafür im IT-Grundschutz-Baustein CON.3 Datensicherungskonzept. Wie wir das für unsere Kunden umsetzen, zeigt unsere Seite Datensicherung für Unternehmen.
Unser Praxistipp
Prüfen Sie Ihre Datensicherung mit fünf Fragen: Wie viele Kopien gibt es? Auf welchen Medien? Liegt eine davon außer Haus? Ist eine Kopie offline oder unveränderbar? Wann wurde zuletzt erfolgreich zurückgesichert? Vergessen Sie dabei die Cloud nicht: Daten in Microsoft 365 und anderen Online-Diensten brauchen ebenfalls eine eigene Sicherung. Und bewahren Sie die Zugangsdaten zum Backup-System getrennt von der übrigen IT auf, damit ein Angreifer sie nicht gleich mit erbeutet.
Welche Fehler sehen wir bei der Datensicherung häufig?
Viele Unternehmen haben eine Datensicherung, erfüllen die Regel aber nur auf dem Papier. Typische Schwachstellen sind:
- Das Backup liegt im selben Netzwerk: Das Backup-System ist mit denselben Administratorrechten erreichbar wie die Server. Ein Angreifer, der die Domäne übernimmt, löscht die Sicherungen gleich mit.
- Die externe Kopie wird nicht gewechselt: Die Wechselfestplatte, die eigentlich außer Haus gehört, steckt seit Monaten am Server.
- Fehlermeldungen liest niemand: Sicherungsläufe brechen ab, die Warnungen landen in einem Postfach, das keiner prüft.
- Cloud-Daten fehlen: E-Mails, Teams und SharePoint werden nicht gesichert, weil man sich auf den Anbieter verlässt.
- Es wurde nie zurückgesichert: Ob die Wiederherstellung eines ganzen Servers funktioniert und wie lange sie dauert, weiß niemand.
Jeder dieser Punkte lässt sich mit überschaubarem Aufwand beheben, wenn er einmal erkannt ist.
Ist eine Datensicherung nach 3-2-1 Pflicht?
Die Ziffernfolge selbst steht in keinem Gesetz. Die Pflicht zu einer funktionierenden Datensicherung ergibt sich aber aus mehreren Vorschriften:
- DSGVO: Art. 32 DSGVO verlangt unter anderem die Fähigkeit, die Verfügbarkeit personenbezogener Daten nach einem Zwischenfall rasch wiederherzustellen, und ein Verfahren zur regelmäßigen Überprüfung der Maßnahmen. Die Datensicherung ist damit ein fester Bestandteil der technischen und organisatorischen Maßnahmen (TOM).
- NIS-2: Für Unternehmen, die unter die NIS-2-Richtlinie fallen, nennt § 30 Abs. 2 Nr. 3 BSIG ausdrücklich Backup-Management und Wiederherstellung nach einem Notfall.
- Handels- und Steuerrecht: Aufbewahrungspflichtige Unterlagen müssen über die gesamte Frist lesbar bleiben. Ein Datenverlust kann hier zu Schätzungen durch das Finanzamt führen. Mehr dazu unter GoBD.
Die 3-2-1-1-0-Regel ist ein anerkannter Weg, diese Anforderungen nachvollziehbar zu erfüllen.
Häufige Fragen zur 3-2-1-Backup-Regel
Zählt ein RAID oder eine Spiegelung als Backup?
Nein. RAID und Spiegelung schützen vor dem Ausfall einer Festplatte, übertragen aber jede Löschung und jede Verschlüsselung sofort mit. Sie ersetzen keine Sicherung mit eigenen Versionsständen.
Reicht ein Cloud-Backup als Kopie außer Haus?
Ja, wenn es vom lokalen Netzwerk getrennt verwaltet wird und eigene Zugangsdaten hat. Achten Sie auf einen Speicherort in der EU, einen Auftragsverarbeitungsvertrag und Verschlüsselung.
Wie oft sollte gesichert werden?
Das hängt davon ab, wie viele Daten Sie höchstens verlieren dürfen. Für viele Unternehmen ist eine tägliche Sicherung das Minimum, für wichtige Datenbanken auch mehrmals täglich.
Wie oft sollte die Wiederherstellung getestet werden?
Regelmäßig und nach festem Plan, zum Beispiel einzelne Dateien monatlich und ganze Systeme mindestens einmal im Jahr. Nach größeren Änderungen an der IT sollte zusätzlich getestet werden.
Ist die 3-2-1-Regel auch für kleine Unternehmen sinnvoll?
Ja. Gerade kleine Unternehmen haben selten Ausweichsysteme. Mit einem lokalen Backup-System und einer verschlüsselten Sicherung in einem Rechenzentrum ist die Regel auch mit überschaubarem Aufwand umsetzbar.
Fazit
Die 3-2-1-Regel macht aus einer Datensicherung eine Rückfallebene, die auch Brand, Defekt und Diebstahl übersteht. Mit der Erweiterung zu 3-2-1-1-0 hält sie zusätzlich Ransomware stand und stellt sicher, dass die Wiederherstellung wirklich funktioniert. Wer seine Sicherung an den fünf Ziffern misst, erkennt Lücken, bevor sie im Ernstfall teuer werden. Eine Datensicherung ist dabei immer Teil der Disaster Recovery und des Business Continuity Managements.
Quellen und Rechtsgrundlagen
Ist Ihre Datensicherung im Ernstfall belastbar?
Wir prüfen Ihre Datensicherung an der 3-2-1-1-0-Regel und bauen sie so auf, dass sie auch einem Ransomware-Angriff standhält.
- Datensicherungskonzept mit festgelegten Wiederherstellungszeiten
- Lokale Sicherung, Kopie außer Haus und unveränderbare Kopie aus einer Hand
- Überwachte Sicherungsläufe und regelmäßige Wiederherstellungstests
Sprechen Sie uns an – wir beraten Sie gern.
Telefon 02941 / 9787-0 · E-Mail info@hmcplus.de