- Startseite
- Über uns
- News-Archive
- Digital Omnibus: Was sich an der DSGVO ändern könnte – und was Unternehmen jetzt tun sollten
Digital Omnibus: Was sich an der DSGVO ändern könnte – und was Unternehmen jetzt tun sollten
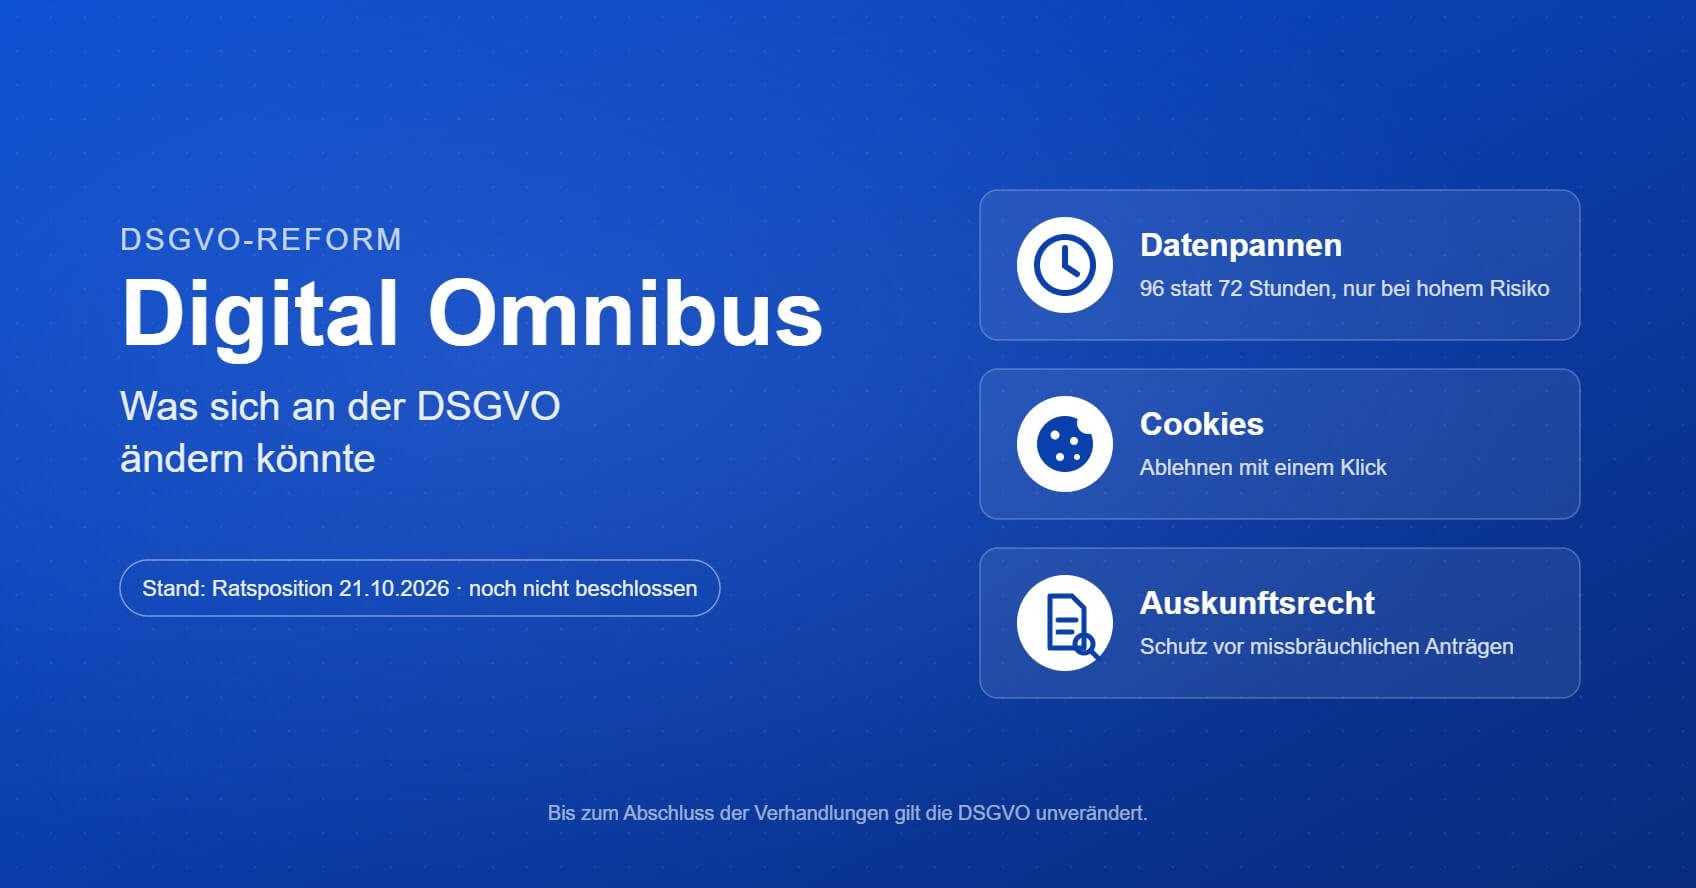
Die wichtigsten geplanten Änderungen nach der Position des EU-Rates vom 21. Oktober 2026 – beschlossen ist noch nichts.
Am 21. Oktober 2026 hat der Rat der Europäischen Union seine Position zum sogenannten Digital Omnibus festgelegt. Das Reformpaket soll die DSGVO, die Cookie-Regeln und den Data Act vereinfachen. Für Unternehmen ist vor allem eines wichtig: Beschlossen ist noch nichts. Bis zum Abschluss der Verhandlungen gilt die DSGVO unverändert – voraussichtlich noch bis weit ins Jahr 2027.
Was ist der Digital Omnibus?
Die EU-Kommission hat den Digital Omnibus am 19. November 2025 vorgeschlagen. Er ist Teil eines größeren Pakets zum Bürokratieabbau und soll mehrere Digitalgesetze auf einmal ändern: die DSGVO, die ePrivacy-Richtlinie mit den Cookie-Regeln und den Data Act. Ziel ist es, Unternehmen zu entlasten, ohne den Schutz der Betroffenen aufzugeben.
Der Vorschlag ist umstritten. Datenschützer befürchten eine Aufweichung der DSGVO, Wirtschaftsverbände halten die Entlastung für zu gering. Im Rat stimmten nach Medienberichten Deutschland, Österreich und Estland gegen die gemeinsame Position. Die Bundesregierung hatte unter anderem spürbare DSGVO-Erleichterungen für kleine und mittlere Unternehmen gefordert.
Was der Rat bei der DSGVO ändern will
Die Position des Rates ist in vielen Punkten vorsichtiger als der Vorschlag der Kommission. Die wichtigsten geplanten Änderungen:
- Datenpannen: Gemeldet werden müssten nur noch Pannen mit voraussichtlich hohem Risiko, dafür mit einer Frist von 96 statt 72 Stunden. Mehr zur heutigen Rechtslage im Glossar unter Data Breach.
- Personenbezogene Daten: Die Definition bleibt unverändert. Neu wäre eine Regel, nach der Daten für einen Empfänger ohne Mittel zur Identifizierung nicht personenbezogen sind. Das entspricht weitgehend dem EuGH-Urteil von 2025 zur Pseudonymisierung.
- Datenschutz-Folgenabschätzung: Der Europäische Datenschutzausschuss soll EU-weite Listen erstellen, wann eine DSFA nötig ist und wann nicht. Sie würden die nationalen Listen ersetzen.
- Auskunftsrecht: Offensichtlich missbräuchliche Anträge könnten abgelehnt oder gebührenpflichtig werden. Den Missbrauch müsste allerdings das Unternehmen nachweisen. Wie Sie heute mit Anfragen umgehen, steht im Artikel zum Auskunftsrecht.
- Informationspflichten: Bei Verarbeitungen mit geringem Risiko soll die Information entfallen können, wenn die Person sie bereits hat. Für sensible Daten gilt das nicht.
- Künstliche Intelligenz: Die Verarbeitung für KI-Systeme soll sich ausdrücklich auf ein berechtigtes Interesse stützen können. Eine Abwägung im Einzelfall bleibt aber nötig. Mehr dazu unter KI und Datenschutz.
- Kleine und mittlere Unternehmen: Eine konkrete Entlastung fehlt. Die Kommission soll nach Inkrafttreten lediglich prüfen, ob die Pflichten für risikoarme Verarbeitungen verhältnismäßig sind.
Was sich bei Cookies ändern könnte
Die Cookie-Regeln bleiben nach der Position des Rates in der ePrivacy-Richtlinie. Geplant ist aber, dass mehr Zwecke ohne Einwilligung erlaubt sind, etwa eine anonyme Reichweitenmessung oder die Messung kontextbezogener Werbung. Ablehnen soll mit einem Klick möglich sein, und wer abgelehnt hat, darf für denselben Zweck mindestens vier Monate nicht erneut gefragt werden. Die von der Kommission vorgeschlagene Pflicht zu Einwilligungssignalen im Browser hat der Rat gestrichen.
Wie geht es weiter?
Jetzt ist das Europäische Parlament am Zug. Dort liegen mehr als 1.750 Änderungsanträge vor, seine Position wird voraussichtlich im Februar 2027 erwartet. Danach verhandeln Parlament, Rat und Kommission im sogenannten Trilog über den endgültigen Text. Ob und in welcher Form die Änderungen kommen, ist offen. Für einzelne Regeln sind nach Inkrafttreten zudem Übergangsfristen vorgesehen.
Was bedeutet das für den Mittelstand?
Für die meisten Unternehmen ändert sich vorerst nichts. Die Pflichten aus der DSGVO gelten weiter, und auch nach einer Reform blieben die Grundlagen bestehen: ein Verzeichnis von Verarbeitungstätigkeiten, wirksame technische und organisatorische Maßnahmen, AV-Verträge mit Dienstleistern und ein Löschkonzept. Die geplanten Erleichterungen betreffen vor allem Meldungen, Informationspflichten und Cookies, nicht die Grundpflichten.
Was Unternehmen jetzt tun sollten
- Nicht abwarten: Datenschutzpflichten gelten unverändert. Wer jetzt auf Erleichterungen setzt, riskiert Bußgelder für heute bestehende Pflichten.
- Meldeprozess bei 72 Stunden lassen: Bis eine neue Regel gilt, müssen Datenpannen weiterhin innerhalb von 72 Stunden gemeldet werden, sofern ein Risiko besteht.
- Cookie-Banner nicht vorschnell umbauen: Erst wenn die neuen Regeln beschlossen sind, lohnt sich eine Anpassung.
- Dokumentation pflegen: Ein aktuelles Verarbeitungsverzeichnis und saubere TOM sind die Grundlage, um künftige Erleichterungen überhaupt nutzen zu können.
- Entwicklung beobachten: Wir halten unsere Glossar-Artikel aktuell und informieren über wichtige Schritte im Gesetzgebungsverfahren.
Als externer Datenschutzbeauftragter begleiten wir unsere Mandanten durch solche Änderungen und sagen rechtzeitig Bescheid, wenn Handlungsbedarf entsteht.
Quellen: Osborne Clarke: Digital Omnibus – Rat legt Verhandlungsmandat fest · Rat der EU: Pressemitteilung vom 21. Oktober 2026
Was bedeutet der Digital Omnibus für Ihr Unternehmen?
Wir behalten die Änderungen im Blick und sagen Ihnen, wann Sie handeln müssen und wann nicht.
- Zertifizierte Datenschutzbeauftragte mit IT-Systemhaus im Rücken
- Website-Monitoring rund um die Uhr inklusive
- Deutschlandweit, ab 179 € netto im Monat
Sprechen Sie uns an – wir beraten Sie gern.
Unser Angebot: Datenschutzbeauftragter
Telefon 02941 / 9787-0 · E-Mail info@hmcplus.de