Data Breach – Datenpanne erkennen und melden nach Art. 33 DSGVO
Was ist ein Data Breach?
Ein Data Breach, auf Deutsch Datenpanne oder Datenleck, ist eine Verletzung des Schutzes personenbezogener Daten. Die DSGVO versteht darunter jede Sicherheitsverletzung, die zur Vernichtung, zum Verlust, zur Veränderung, zur unbefugten Offenlegung oder zum unbefugten Zugang zu personenbezogenen Daten führt (Art. 4 Nr. 12 DSGVO). Ob die Ursache ein Hackerangriff, ein technischer Fehler oder ein Versehen ist, spielt keine Rolle.
Typische Beispiele aus dem Alltag:
- Ein unverschlüsseltes Notebook oder ein USB-Stick geht verloren.
- Eine E-Mail mit Kundendaten geht an den falschen Empfänger oder alle Empfänger stehen sichtbar im CC.
- Ein Mitarbeiter fällt auf eine Phishing-Mail herein und Angreifer erhalten Zugang zum Postfach.
- Eine Ransomware-Attacke verschlüsselt Server und Daten werden abgezogen.
- Personalunterlagen landen im Altpapier statt im Aktenvernichter.
Auch der vorübergehende Verlust der Verfügbarkeit, etwa wenn ein Backup fehlt und Daten nicht wiederhergestellt werden können, ist eine Datenpanne.
Wann muss eine Datenpanne gemeldet werden?
Grundsätzlich muss jede Datenpanne der zuständigen Aufsichtsbehörde gemeldet werden, und zwar unverzüglich und möglichst innerhalb von 72 Stunden, nachdem sie bekannt geworden ist (Art. 33 DSGVO). Die Meldung darf nur unterbleiben, wenn die Panne voraussichtlich zu keinem Risiko für die Betroffenen führt. Das ist zum Beispiel der Fall, wenn ein verlorenes Notebook nach dem Stand der Technik verschlüsselt war.
Wichtig sind drei Details:
- Die Frist läuft ab Kenntnis: Maßgeblich ist, wann das Unternehmen mit hinreichender Sicherheit von der Panne erfährt, nicht wann sie passiert ist. Wochenenden und Feiertage zählen mit.
- Späte Meldungen brauchen eine Begründung: Wer die 72 Stunden überschreitet, muss die Verzögerung erklären. Informationen dürfen schrittweise nachgereicht werden.
- Dienstleister müssen sofort melden: Ein Auftragsverarbeiter muss eine Panne unverzüglich an seinen Auftraggeber weitergeben (Art. 33 Abs. 2 DSGVO). Das gehört in jeden AV-Vertrag.
Wann müssen die Betroffenen informiert werden?
Besteht voraussichtlich ein hohes Risiko für die Betroffenen, müssen auch sie unverzüglich benachrichtigt werden (Art. 34 DSGVO). Das gilt etwa, wenn Bankdaten, Gesundheitsdaten oder Zugangsdaten abgeflossen sind. Die Benachrichtigung muss in klarer und einfacher Sprache erklären, was passiert ist und was die Betroffenen tun können, zum Beispiel ihre Passwörter ändern.
Was muss in jedem Fall dokumentiert werden?
Jede Datenpanne muss intern dokumentiert werden, auch wenn sie nicht meldepflichtig ist (Art. 33 Abs. 5 DSGVO). Festzuhalten sind der Sachverhalt, die Auswirkungen, die ergriffenen Maßnahmen und die Begründung, warum gemeldet wurde oder nicht.
Was ist im Ernstfall zu tun?
Bei einer Datenpanne zählt jede Stunde. Ein bewährter Ablauf:
- Erkennen und weiterleiten: Mitarbeitende müssen wissen, dass sie Vorfälle sofort an eine feste Stelle melden, etwa die IT-Leitung und den Datenschutzbeauftragten.
- Eindämmen: Betroffene Konten sperren, Passwörter ändern, infizierte Systeme vom Netz nehmen, Fehlversand zurückrufen.
- Sachverhalt klären: Welche Daten, wie viele Personen, seit wann, welche Ursache?
- Risiko bewerten: Kein Risiko, Risiko oder hohes Risiko? Davon hängen Meldung und Benachrichtigung ab.
- Melden: Meldung an die Aufsichtsbehörde, in Nordrhein-Westfalen über das Online-Formular der LDI NRW. Bei hohem Risiko zusätzlich die Betroffenen benachrichtigen.
- Dokumentieren und nachbessern: Den Vorfall festhalten und die technischen und organisatorischen Maßnahmen (TOM) so anpassen, dass sich der Fehler nicht wiederholt.
Unser Praxistipp
Bereiten Sie den Ernstfall vor, bevor er eintritt. Legen Sie fest, wer im Unternehmen über eine Meldung entscheidet, wer vertritt und wie der Datenschutzbeauftragte und der IT-Dienstleister erreicht werden, auch am Wochenende. Halten Sie die Angaben für das Meldeformular bereit, etwa Ansprechpartner und eine Übersicht Ihrer Verarbeitungen aus dem VVT. Wer das einmal geregelt hat, verliert im Ernstfall keine wertvollen Stunden.
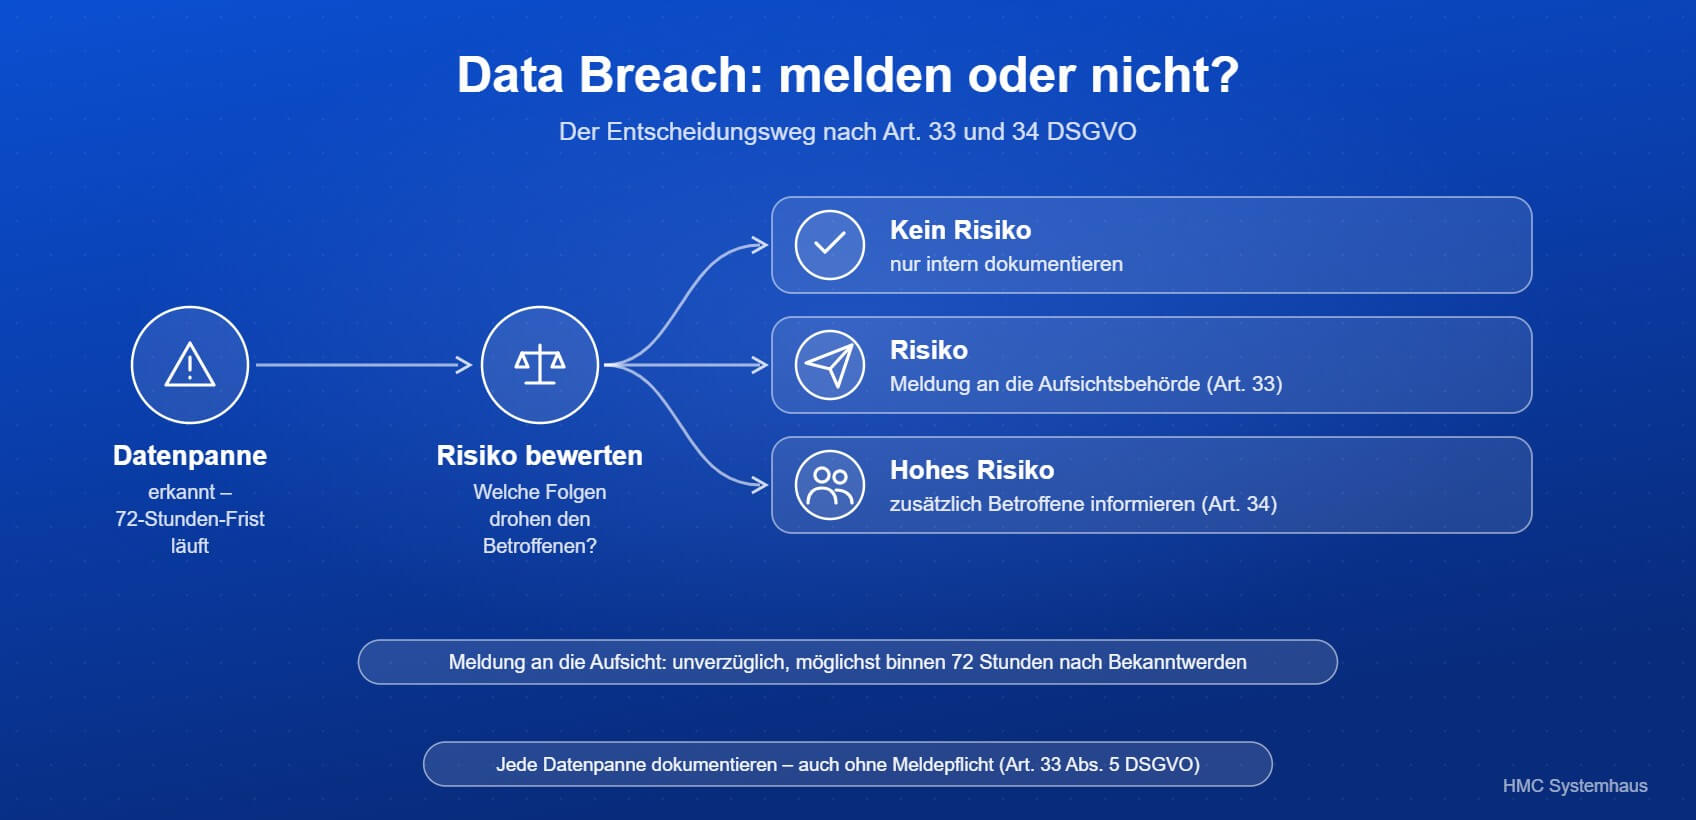
Der Entscheidungsweg bei einer Datenpanne nach Art. 33 und 34 DSGVO.
Welche Meldepflichten gelten zusätzlich nach NIS-2?
Unternehmen, die unter das NIS-2-Umsetzungsgesetz fallen, müssen erhebliche Sicherheitsvorfälle zusätzlich an das BSI melden (§ 32 BSI-Gesetz). Die Fristen sind kürzer und gestuft: eine Frühwarnung innerhalb von 24 Stunden, eine Meldung mit erster Bewertung innerhalb von 72 Stunden und ein Abschlussbericht nach einem Monat.
Die Meldung an das BSI ersetzt nicht die Meldung an die Datenschutzaufsicht. Bei einem Cyberangriff mit Datenabfluss können also zwei Meldungen an zwei Behörden nötig sein. Mehr dazu im Artikel zur NIS-2-Richtlinie.
Ändert der Digital Omnibus die Meldepflicht?
Die EU-Kommission hat im November 2025 vorgeschlagen, die Meldepflicht zu lockern: Gemeldet werden sollen nur noch Datenpannen mit voraussichtlich hohem Risiko, die Frist soll von 72 auf 96 Stunden steigen, und Meldungen sollen über eine zentrale Meldestelle laufen. Der Rat der EU hat sich am 21. Oktober 2026 in seiner Verhandlungsposition für die längere Frist ausgesprochen.
Wichtig: Das ist bisher nur ein Vorschlag. Das Europäische Parlament muss seine Position noch festlegen, danach folgen die Verhandlungen. Bis dahin gilt unverändert: Meldung innerhalb von 72 Stunden, sofern ein Risiko für die Betroffenen besteht.
Häufige Fragen zum Data Breach
Ist eine falsch versendete E-Mail schon eine Datenpanne?
Ja, wenn sie personenbezogene Daten enthält und an einen unbefugten Empfänger geht. Ob eine Meldung nötig ist, hängt vom Risiko ab, etwa davon, welche Daten betroffen sind und ob der Empfänger bekannt und vertrauenswürdig ist.
Was passiert, wenn eine Datenpanne nicht gemeldet wird?
Verstöße gegen die Meldepflicht können mit bis zu 10 Mio. € oder 2 % des weltweiten Jahresumsatzes geahndet werden. Hinzu kommen mögliche Schadensersatzforderungen der Betroffenen nach Art. 82 DSGVO.
Wer meldet die Datenpanne?
Melden muss der Verantwortliche, also das Unternehmen. Der Datenschutzbeauftragte berät bei der Bewertung und ist häufig Ansprechpartner der Behörde, die Entscheidung trifft aber die Geschäftsleitung.
Sinkt das Bußgeldrisiko, wenn ich freiwillig melde?
Eine rechtzeitige und vollständige Meldung sowie eine gute Zusammenarbeit mit der Behörde werden bei der Bemessung eines Bußgelds berücksichtigt (Art. 83 Abs. 2 DSGVO). Verschweigen ist dagegen ein eigener Verstoß.
Fazit
Eine Datenpanne kann jedes Unternehmen treffen, vom verlorenen Notebook bis zum Cyberangriff. Entscheidend ist, schnell zu reagieren: eindämmen, Risiko bewerten, innerhalb von 72 Stunden melden und alles dokumentieren. Wer Zuständigkeiten und Abläufe vorab festlegt, hält die Frist auch am Wochenende ein. Die geplanten Erleichterungen durch den Digital Omnibus gelten noch nicht.
Verwandte Begriffe im Glossar
- DSGVO – Datenschutz-Grundverordnung
- TOM – technisch-organisatorische Maßnahmen
- Datenschutzbeauftragter (DSB)
- Auftragsverarbeitungsvertrag (AV-Vertrag)
- NIS-2-Richtlinie
- Löschkonzept
- Pseudonymisierung und Anonymisierung
- Drittlandübermittlung und EU-US Data Privacy Framework
Quellen und Rechtsgrundlagen
Vorbereitet, wenn es ernst wird?
Wir unterstützen Sie bei Datenpannen von der ersten Bewertung bis zur Meldung und schließen Sicherheitslücken direkt als IT-Systemhaus.
- Notfallabläufe und Meldeprozess für Ihr Unternehmen
- Datenschutzbeauftragte und IT-Team aus einer Hand
- Als Teil unseres Datenschutzmandats ab 179 € netto im Monat
Sprechen Sie uns an – wir beraten Sie gern.
Unser Angebot: Datenschutzbeauftragter
Telefon 02941 / 9787-0 · E-Mail info@hmcplus.de