Datenpanne: Was in den ersten 72 Stunden zu tun ist
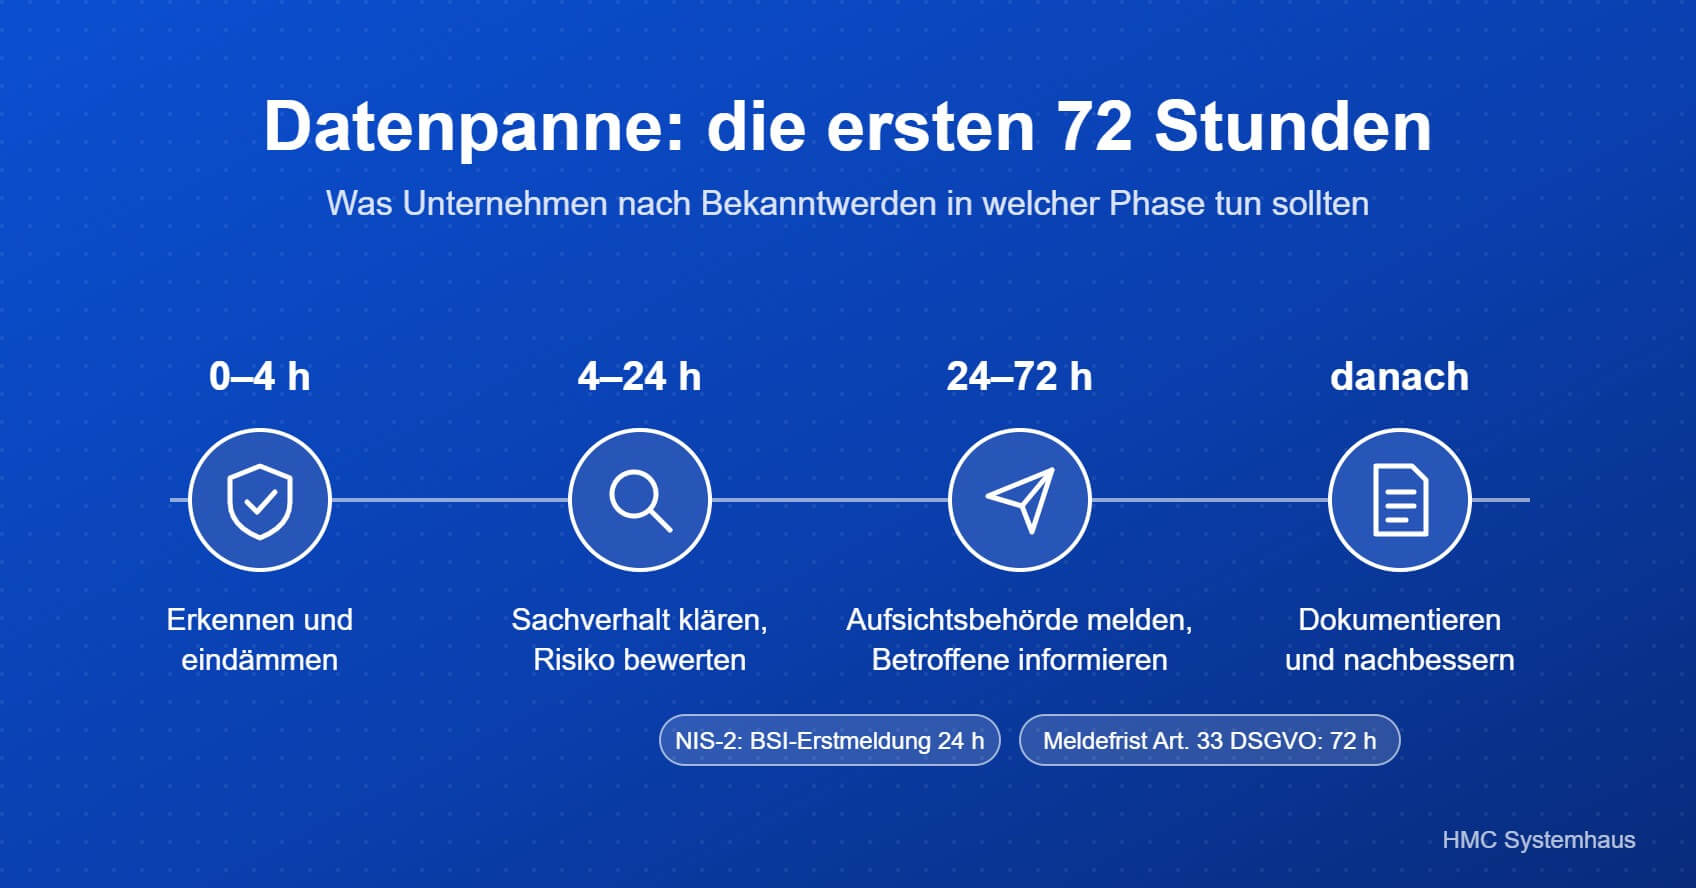
Die vier Phasen nach einer Datenpanne – mit den Meldefristen nach DSGVO und NIS-2.
Die Zahl der gemeldeten Datenpannen steigt deutlich. Allein beim Landesbeauftragten für den Datenschutz Niedersachsen gingen im ersten Halbjahr 2026 bereits 1.245 Meldungen ein – rund 58 Prozent mehr als im Vorjahreszeitraum. Für Unternehmen heißt das: Die Frage ist nicht, ob ein Vorfall passiert, sondern ob Sie in den ersten 72 Stunden richtig reagieren. Dieser Leitfaden zeigt, was in welcher Phase zu tun ist.
Was ist eine Datenpanne?
Eine Datenpanne ist nach der DSGVO eine Verletzung des Schutzes personenbezogener Daten: Daten werden unbefugt offengelegt, gehen verloren, werden verändert oder sind nicht mehr verfügbar. Das reicht vom Ransomware-Angriff über den gestohlenen Laptop bis zur E-Mail mit Kundendaten an den falschen Empfänger. Ausführlich erklären wir den Begriff im Glossar unter Data Breach.
Entscheidend ist eine Frist: Nach Art. 33 DSGVO müssen Sie eine meldepflichtige Panne unverzüglich und möglichst innerhalb von 72 Stunden nach Bekanntwerden der Aufsichtsbehörde melden. Die Uhr läuft ab dem Zeitpunkt, an dem Sie mit hinreichender Sicherheit wissen, dass etwas passiert ist – auch am Wochenende.
Die ersten 72 Stunden: Schritt für Schritt
1. Stunde 0 bis 4: Erkennen und eindämmen
Zuerst geht es darum, den Schaden zu begrenzen. Betroffene Systeme vom Netz trennen, kompromittierte Zugänge sperren, Passwörter zurücksetzen. Wichtig: Systeme nicht vorschnell neu aufsetzen, denn Protokolle und Spuren werden später für die Aufklärung gebraucht.
Gleichzeitig informieren Sie die festgelegten Personen: Geschäftsführung, IT-Verantwortliche und den Datenschutzbeauftragten. Notieren Sie von Anfang an, wann Sie was erfahren und entschieden haben.
2. Stunde 4 bis 24: Sachverhalt klären und Risiko bewerten
Jetzt klären Sie die Fakten: Welche Daten sind betroffen, wie viele Personen, seit wann, und sind die Daten verschlüsselt? Daraus ergibt sich die Risikobewertung:
- Kein Risiko für die Betroffenen: keine Meldung nötig, aber interne Dokumentation.
- Risiko: Meldung an die Aufsichtsbehörde innerhalb von 72 Stunden.
- Hohes Risiko: zusätzlich die betroffenen Personen benachrichtigen (Art. 34 DSGVO).
Wurden die Daten von einem Dienstleister verarbeitet, muss er Sie unverzüglich informieren. Diese Pflicht gehört in jeden Auftragsverarbeitungsvertrag.
3. Stunde 24 bis 72: Melden und benachrichtigen
Die Meldung an die Aufsichtsbehörde muss nicht perfekt sein. Fehlen noch Informationen, melden Sie fristgerecht mit dem bekannten Stand und reichen Details nach. Die meisten Aufsichtsbehörden bieten dafür ein Online-Formular an. Die Meldung enthält unter anderem Art der Panne, Kategorien und ungefähre Zahl der Betroffenen, wahrscheinliche Folgen und ergriffene Maßnahmen.
Bei hohem Risiko informieren Sie die Betroffenen in klarer, einfacher Sprache: Was ist passiert, was bedeutet das für sie, und was sollten sie jetzt tun – zum Beispiel Passwörter ändern oder Kontoauszüge prüfen.
4. Danach: Dokumentieren und nachbessern
Jede Datenpanne wird dokumentiert, auch wenn sie nicht meldepflichtig war (Art. 33 Abs. 5 DSGVO). Anschließend prüfen Sie, wie es dazu kommen konnte, und verbessern Ihre technischen und organisatorischen Maßnahmen. Genau diese Nachbereitung schaut sich die Aufsichtsbehörde später an.
NIS-2: Zusätzliche Meldepflicht beim BSI
Fällt Ihr Unternehmen unter die NIS-2-Richtlinie, gilt bei einem erheblichen Sicherheitsvorfall parallel eine zweite Meldepflicht – gegenüber dem BSI und mit eigenen Fristen nach § 32 BSIG:
- Spätestens nach 24 Stunden: frühe Erstmeldung
- Spätestens nach 72 Stunden: Meldung mit erster Bewertung
- Spätestens nach einem Monat: Abschlussmeldung
Ein Ransomware-Angriff kann also gleichzeitig eine Meldung an die Datenschutzaufsicht und an das BSI auslösen. Beide Wege sollten im Notfallplan stehen.
Kommt bald eine längere Frist?
Der geplante Digital Omnibus der EU sieht vor, dass nur noch Pannen mit hohem Risiko gemeldet werden müssen, dafür mit 96 statt 72 Stunden. Das ist jedoch nur ein Vorschlag. Bis zu einer Einigung gilt die heutige Regel. Den Stand der Reform haben wir in unserer News zum Digital Omnibus zusammengefasst.
Was Unternehmen jetzt vorbereiten sollten
72 Stunden sind kurz, wenn erst im Ernstfall geklärt wird, wer zuständig ist. Diese Punkte sollten vorher stehen:
- Notfallplan: Ablauf, Zuständigkeiten und Vertretungen schriftlich festlegen – eingebettet in Ihr Business Continuity Management.
- Erreichbarkeit: Kontaktliste mit Geschäftsführung, IT, Datenschutzbeauftragtem und Dienstleistern, auch außerhalb der Bürozeiten.
- Vorlagen: Checkliste zur Risikobewertung, Muster für Meldung und Benachrichtigung.
- Verträge prüfen: Melden Ihre Dienstleister Vorfälle schnell genug?
- Üben: Den Ablauf einmal im Jahr durchspielen, etwa am Beispiel eines Ransomware-Angriffs.
Unser Praxistipp
Legen Sie den Notfallplan zusätzlich ausgedruckt ab. Bei einem Ransomware-Angriff sind Fileserver und E-Mail oft nicht erreichbar – und damit auch der Plan, der dort gespeichert ist.
Als externer Datenschutzbeauftragter unterstützen wir Sie bei der Vorbereitung und im Ernstfall: von der Risikobewertung über die Meldung an die Aufsichtsbehörde bis zur Nachbereitung.
Quellen: LfD Niedersachsen, Pressemitteilung 15/2026 · DSGVO (EUR-Lex), Art. 33 und 34 · § 32 BSIG
Für den Ernstfall vorbereitet?
Wir helfen Ihnen, Datenpannen schnell zu bewerten, fristgerecht zu melden und künftig zu vermeiden.
- Notfallplan und Meldeprozess für Datenpannen
- Unterstützung bei Risikobewertung und Meldung an die Aufsichtsbehörde
- Externer Datenschutzbeauftragter ab 179 € netto im Monat
Sprechen Sie uns an – wir beraten Sie gern.
Unser Angebot: Datenschutzbeauftragter
Telefon 02941 / 9787-0 · E-Mail info@hmcplus.de